

PAN-OS: falha RCE explorada ativamente (CVE-2026-0322)
Resumo para quem decide A Palo Alto Networks confirmou que a CVE-2026-0322, uma falha de execução remota de código (RCE) na interface de gerenciamento do PAN-OS, já está sendo explorada em ataques. O fabricante classifica a vulnerabilidade como HIGH (CVSS 8.6) mas marca a urgência sugerida de correção como HIGHEST. A falha afeta firewalls PA-Series, […]
Vulnerabilidades no AhsayCBS sem correção já são exploradas
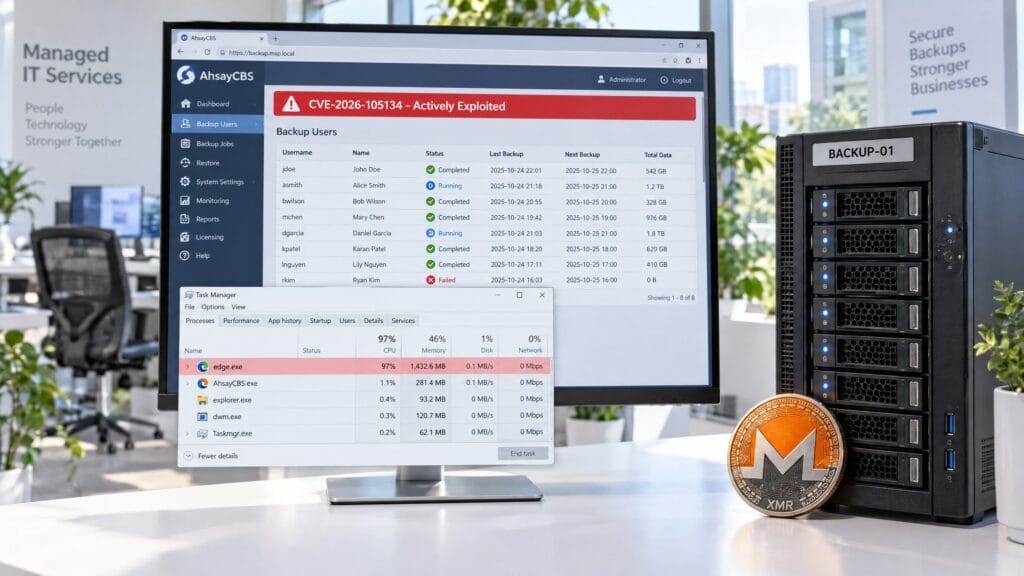
Resumo para quem decide Duas vulnerabilidades no AhsayCBS (Cloud Backup Server), o console de gerenciamento do software de backup da Ahsay usado principalmente por MSPs e integradores de sistemas, estão sendo exploradas ativamente desde 7 de outubro de 2026. A cadeia de ataque combina CVE-2026-105133 (bypass de autenticação) com CVE-2026-105134 (execução remota de código crítica) […]
CVE-2026-76504: falha crítica no SD-WAN Manager da Cisco
A Cisco publicou em 30 de setembro de 2026 um advisory confirmando exploração ativa de uma falha crítica no Catalyst SD-WAN Manager. A CVE-2026-76504 recebeu CVSS 9.8 e permite que um atacante remoto, sem nenhuma credencial, contorne a autenticação da API de gerência e obtenha acesso com privilégios de administrador. Segundo a Cisco, a falha […]
BIG-IP APM da F5: zero-day já explorado permite RCE sem autenticação (CVE-2026-94127)
Resumo para quem decide A F5 corrigiu uma vulnerabilidade crítica no BIG-IP APM (Access Policy Manager) que já está sendo explorada ativamente. É a CVE-2026-94127, um heap-based buffer overflow que permite execução remota de código sem nenhuma autenticação, com CVSS v3.1 de 9.8 e CVSS v4.0 de 9.3, segundo a The Hacker News. A falha […]
Cisco Identity Services Engine: zero-day CVSS 10.0 já explorado
Resumo para quem decide A Cisco confirmou exploração ativa de uma falha crítica no Cisco Identity Services Engine (ISE) e no ISE Passive Identity Connector (ISE-PIC). O CVE-2026-76460 tem CVSS 10.0, o score máximo possível. Um atacante sem credenciais e sem qualquer interação do usuário consegue enviar uma requisição forjada a um endpoint de API […]