

PAN-OS: falha RCE explorada ativamente (CVE-2026-0322)
Resumo para quem decide A Palo Alto Networks confirmou que a CVE-2026-0322, uma falha de execução remota de código (RCE) na interface de gerenciamento do PAN-OS, já está sendo explorada em ataques. O fabricante classifica a vulnerabilidade como HIGH (CVSS 8.6) mas marca a urgência sugerida de correção como HIGHEST. A falha afeta firewalls PA-Series, […]
CVE-2026-76504: falha crítica no SD-WAN Manager da Cisco
A Cisco publicou em 30 de setembro de 2026 um advisory confirmando exploração ativa de uma falha crítica no Catalyst SD-WAN Manager. A CVE-2026-76504 recebeu CVSS 9.8 e permite que um atacante remoto, sem nenhuma credencial, contorne a autenticação da API de gerência e obtenha acesso com privilégios de administrador. Segundo a Cisco, a falha […]
WordPress CVE-2026-87902: exploração em massa horas após o patch
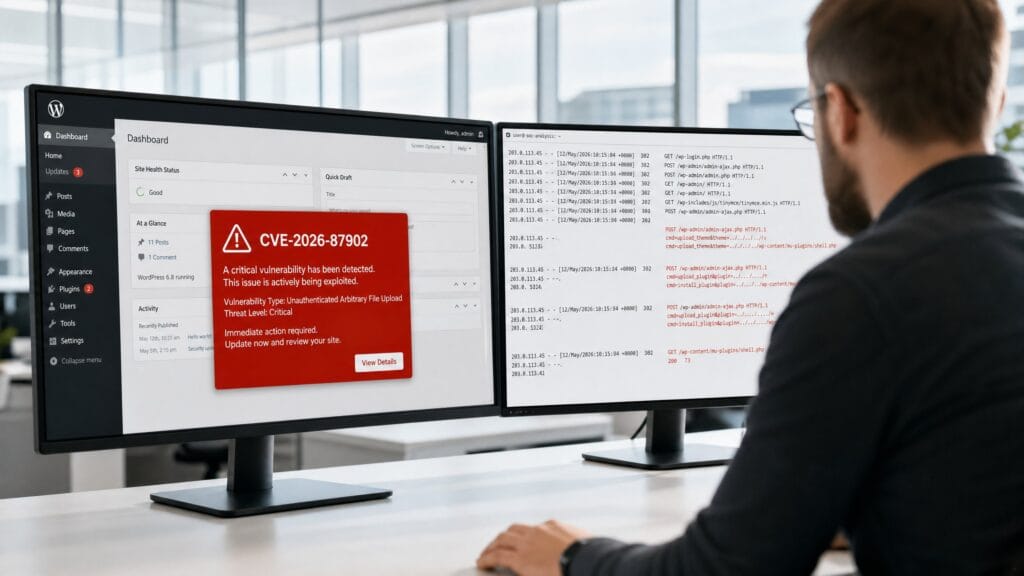
Resumo para quem decide A CVE-2026-87902 no WordPress, uma vulnerabilidade crítica no núcleo da plataforma, está sendo explorada ativamente desde poucas horas após o lançamento do patch. O fabricante classifica a falha como Critical, CVSS v4 9.2. Ela afeta todas as versões do WordPress entre 4.7.0 e 7.1.1, o que cobre praticamente qualquer instalação que […]