

CVE-2026-76504: falha crítica no SD-WAN Manager da Cisco
A Cisco publicou em 30 de setembro de 2026 um advisory confirmando exploração ativa de uma falha crítica no Catalyst SD-WAN Manager. A CVE-2026-76504 recebeu CVSS 9.8 e permite que um atacante remoto, sem nenhuma credencial, contorne a autenticação da API de gerência e obtenha acesso com privilégios de administrador. Segundo a Cisco, a falha […]
WordPress CVE-2026-87902: exploração em massa horas após o patch
Resumo para quem decide A CVE-2026-87902 no WordPress, uma vulnerabilidade crítica no núcleo da plataforma, está sendo explorada ativamente desde poucas horas após o lançamento do patch. O fabricante classifica a falha como Critical, CVSS v4 9.2. Ela afeta todas as versões do WordPress entre 4.7.0 e 7.1.1, o que cobre praticamente qualquer instalação que […]
BIG-IP APM da F5: zero-day já explorado permite RCE sem autenticação (CVE-2026-94127)
Resumo para quem decide A F5 corrigiu uma vulnerabilidade crítica no BIG-IP APM (Access Policy Manager) que já está sendo explorada ativamente. É a CVE-2026-94127, um heap-based buffer overflow que permite execução remota de código sem nenhuma autenticação, com CVSS v3.1 de 9.8 e CVSS v4.0 de 9.3, segundo a The Hacker News. A falha […]
Cisco Identity Services Engine: zero-day CVSS 10.0 já explorado
Resumo para quem decide A Cisco confirmou exploração ativa de uma falha crítica no Cisco Identity Services Engine (ISE) e no ISE Passive Identity Connector (ISE-PIC). O CVE-2026-76460 tem CVSS 10.0, o score máximo possível. Um atacante sem credenciais e sem qualquer interação do usuário consegue enviar uma requisição forjada a um endpoint de API […]
Breeze Comet: grupo brasileiro desvia dinheiro via Pix e STR
O Google Threat Intelligence Group (GTIG) e a Mandiant publicaram em 1º de setembro um relatório sobre o Breeze Comet, grupo criminoso que opera a partir do Brasil e se especializou em manipular sistemas de pagamento e software bancário para fazer transferências fraudulentas. Não é fraude contra o correntista: o grupo invade a empresa que […]
Falha CVSS 10 no kernel SAP: OVERPASS e S4GET
A SAP corrigiu no Patch Day de 8 de setembro de 2026 duas falhas no kernel SAP que permitem executar comandos no servidor sem nenhuma credencial. A OVERPASS (CVE-2026-44756) recebeu CVSS 10.0, a nota máxima, e a S4GET (CVE-2026-58240) recebeu 9.8. As duas foram encontradas pela Onapsis, que até agora não observou exploração ativa. Como […]
Cisco FMC: Ransomware Qilin e Ferramentas do Sandworm
Três grupos diferentes estão explorando duas vulnerabilidades no Cisco FMC (Secure Firewall Management Center), o console que gerencia de forma centralizada os firewalls da Cisco. A Talos, equipe de inteligência de ameaças da própria Cisco, publicou em 9 de setembro de 2026 o relatório que separa os três: um cluster cujas ferramentas coincidem com as […]
PaperCut sob Ataque: Cadeia de Duas Falhas Rouba Credenciais
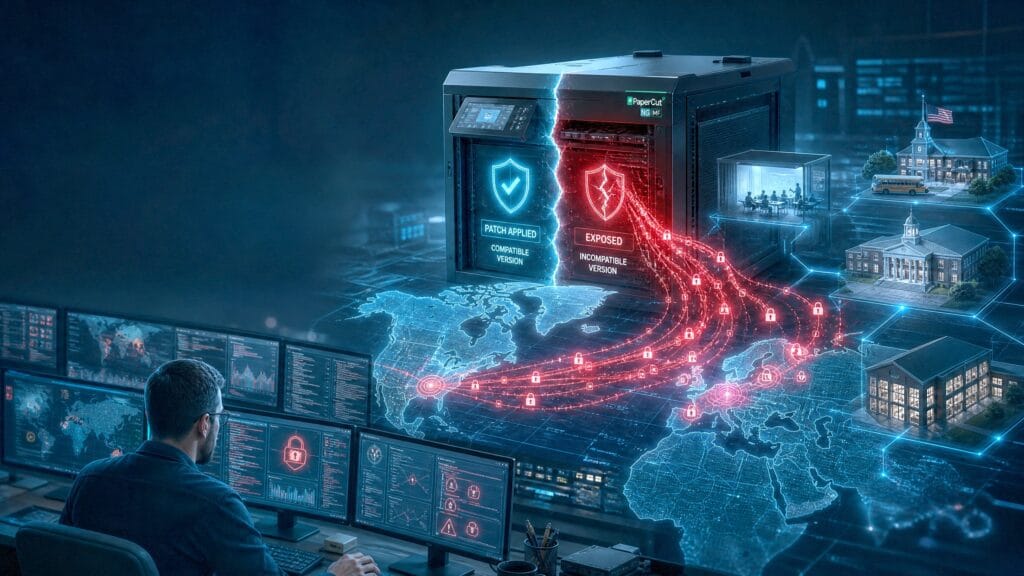
Uma campanha ativa está explorando o PaperCut NG e MF para roubo de credenciais em instituições de ensino nos Estados Unidos e na Europa, de escolas K-12 a grandes universidades. Quem documentou a campanha foi a Arctic Wolf Adversary Research Team, em 5 de setembro de 2026, e ela usa uma cadeia de duas falhas […]
Configurações Maliciosas do Git Afetam Agentes de IA
Agentes de codificação de IA prometem produtividade com segurança embutida. Sandbox, aprovação humana, permissões limitadas. Uma pesquisa recente da Manifold Security mostra que essa promessa tem um buraco grande demais para ignorar. Foram identificadas 8 falhas em 7 agentes de IA amplamente usados, incluindo Claude Code, Codex e Cursor, todas explorando o mesmo componente: o […]
Roteadores ZBT: Implantes Dão Acesso Root Sem Login
Roteadores ZBT, fabricados pela Shenzhen Zhibotong Electronics, foram encontrados com dois implantes embutidos de fábrica. Os implantes, batizados de SPEAKINGSTONE (CVE-2026-74232) e DARKLANTERN (CVE-2026-74233), receberam CVSS 9.3 na escala v4.0 (equivalente a 9.8 na v3.1) e permitem que um atacante remoto obtenha acesso root sem precisar de credenciais. A descoberta foi publicada pela VulnCheck, que […]